Sicherheitsmanagement für Unternehmen
Sicherheitsrisiken erkennen, Schutz organisieren und Wirksamkeit überprüfen
Sicherheitsmanagement schafft den organisatorischen Rahmen, mit dem Unternehmen ihre Sicherheitsrisiken systematisch erkennen, bewerten und steuern. Es verbindet klare Verantwortlichkeiten mit Risikoanalysen, Schutzkonzepten, angemessenen Maßnahmen, Übungen und regelmäßigen Wirksamkeitsprüfungen.
Auf dieser Seite erhalten Sie einen strukturierten Überblick über die zentralen Bausteine des Sicherheitsmanagements, die Schnittstellen zu Informationssicherheit, Business Continuity sowie Notfall- und Krisenmanagement und die spezialisierten Leistungen der 3-core.
VERSTEHEN
BEWERTEN
SCHÜTZEN
VERBESSERN
Was ist Sicherheitsmanagement?
Sicherheitsmanagement bezeichnet die systematische Planung, Steuerung und Kontrolle der Sicherheit in einer Organisation. Ausgangspunkt sind nicht einzelne Produkte oder technische Maßnahmen, sondern die Ziele des Unternehmens, seine besonders schutzbedürftigen Werte und Leistungen sowie die Risiken, die deren Erreichung beeinträchtigen können.
Daraus entsteht ein abgestimmtes System aus Sicherheitsstrategie, Governance, Risikoanalyse, Sicherheitskonzepten, operativen Prozessen, Sensibilisierung und Wirksamkeitskontrolle. Sicherheitsverantwortliche bereiten Bewertungen und Entscheidungen vor; die jeweils zuständigen Risiko- und Werteverantwortlichen müssen Prioritäten, Ressourcen und akzeptierte Restrisiken mittragen.
Sicherheitsmanagement umfasst je nach Organisation physische Sicherheit, personelle und organisatorische Sicherheit, Informationsschutz, Reisesicherheit, Integrität und weitere Security-Themen. Informationssicherheitsmanagement, Business Continuity sowie Notfall- und Krisenmanagement bleiben eigenständige Disziplinen, müssen aber an den Schnittstellen abgestimmt werden.
Die zentralen Bausteine des Sicherheitsmanagements
Wirksames Sicherheitsmanagement entsteht aus mehreren miteinander verbundenen Bausteinen. Fehlt einer davon, bleiben Maßnahmen häufig isoliert oder lassen sich im Management nicht nachvollziehbar steuern.
Sicherheitsstrategie und Governance
Sicherheitsziele, Geltungsbereich, Rollen und Entscheidungswege geben die Richtung vor. Governance klärt, wer Risiken bewertet, Maßnahmen freigibt, Budgets priorisiert, Restrisiken akzeptiert und die Leitung über Entwicklungen informiert.
Schutzgüter, Bedrohungen und Risiken
Unternehmen müssen wissen, welche Personen, Standorte, Anlagen, Informationen, Prozesse und Leistungen für ihre Ziele besonders wichtig sind. Bedrohungen, Schwachstellen und mögliche Auswirkungen werden auf dieser Grundlage analysiert und nach einheitlichen Kriterien bewertet.
Sicherheitskonzepte und Schutzmaßnahmen
Aus den Risiken werden Schutzziele und aufeinander abgestimmte Maßnahmen abgeleitet. Je nach Schutzbedarf gehören dazu bauliche, technische, organisatorische und personelle Vorkehrungen sowie klare Prozesse für Zutritt, Detektion, Alarmierung und Intervention.
Awareness, Kontrolle und Verbesserung
Sicherheitsmaßnahmen wirken nur, wenn Verantwortliche und Mitarbeitende ihre Aufgaben kennen und Prozesse im Alltag funktionieren. Schulungen, Kommunikation, Kontrollen, Übungen, Audits, Vorfallauswertungen und autorisierte Tests liefern Erkenntnisse für die kontinuierliche Verbesserung.
Der Sicherheitsmanagement-Prozess
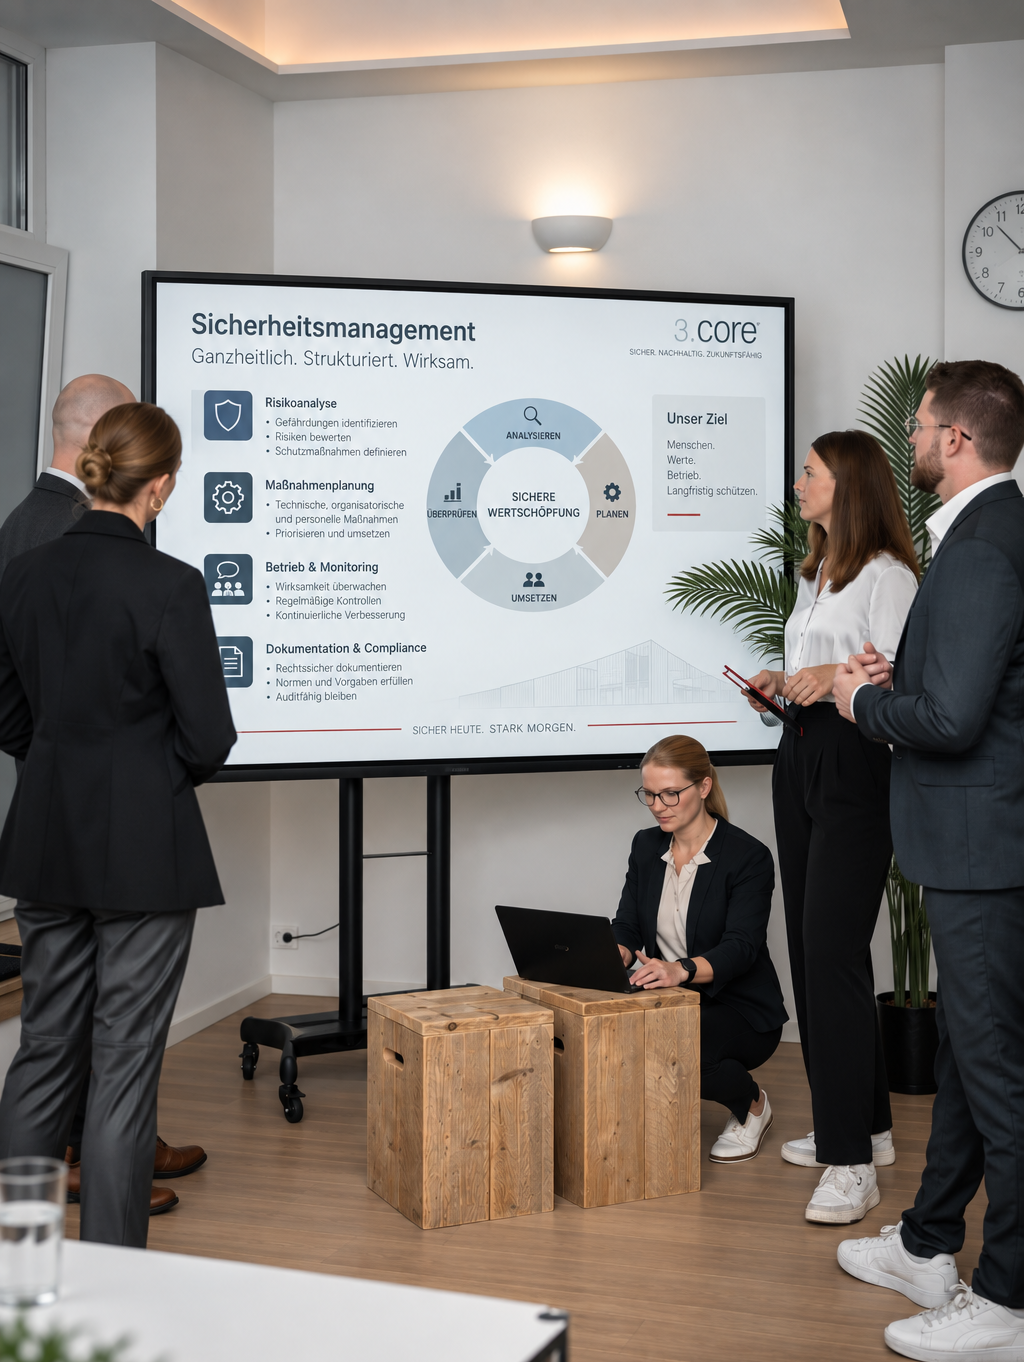
Sicherheitsmanagement ist kein einmaliges Projekt. Der Prozess wird wiederholt, sobald sich Unternehmensziele, Standorte, Schutzbedarf, Bedrohungslage, Abhängigkeiten oder Anforderungen verändern.

Unsere Leistungen für Sicherheitsmanagement
Die 3-core begleitet Unternehmen von der strategischen Steuerung über die Entwicklung konkreter Sicherheitslösungen bis zur Erprobung und Verbesserung. Die spezialisierten Leistungsseiten vertiefen jeweils ein klar abgegrenztes Handlungsfeld.

Sicherheitskonzepte
Wir entwickeln risikobasierte Sicherheitskonzepte für Standorte, Anlagen und Projekte. Dazu gehören Schutzbedarfs- und Risikoanalysen, Schutzziele sowie abgestimmte bauliche, technische, organisatorische und personelle Maßnahmen.

Risk Governance
Wir unterstützen bei Sicherheitsstrategie, Rollen, Gremien, Risikokriterien, Risikoakzeptanz, Eskalationswegen und Management-Reporting.

Risk Awareness
Wir entwickeln Kommunikations-, Workshop- und Lernformate, mit denen Sicherheitsinhalte verständlich vermittelt und im Arbeitsalltag verankert werden.

Internationaler Schutz und Reisesicherheit
Wir unterstützen bei Lagebewertung, Schutzstrategien, Reisesicherheitsprozessen und der Vorbereitung von Mitarbeitenden auf internationale Reisen und Projekte.

Ermittlungen, Forensik und Integrität
Wir unterstützen bei der strukturierten Sachverhaltsaufklärung in Fällen wie Compliance-Verstößen, Betrug, Diebstahl, Sabotage oder weiteren internen Sicherheitsereignissen.

Lösungen für Family Offices
Wir verbinden Sicherheits-, Notfall- und Krisenmanagement für Family Offices und sorgen dafür, dass Sie auf kritische Situationen vorbereitet und jederzeit handlungsfähig sind.

Sicherheitsübungen
Wir planen, moderieren und bewerten Übungen, mit denen Sicherheitsorganisation, Meldewege, Rollen, Entscheidungen und vorbereitete Maßnahmen unter realistischen Bedingungen erprobt werden.

Physische Penetrationstests
Wir prüfen in einem autorisierten und klar abgegrenzten Szenario, wie Zutrittsmanagement, technische Maßnahmen, Sicherheitsdienst, Meldewege und Security Awareness im Zusammenspiel funktionieren.

ISO/IEC-27001-Audits und Voraudits
Wir prüfen, ob ein Informationssicherheitsmanagementsystem im vereinbarten Geltungsbereich nachvollziehbar aufgebaut, umgesetzt und wirksam weiterentwickelt wird. Die formale Zertifizierungsentscheidung bleibt Aufgabe einer unabhängigen Zertifizierungsstelle.
Was ein wirksames Sicherheitsmanagement auszeichnet
Richtlinien und Sicherheitskonzepte allein schaffen noch keine wirksame Sicherheitsorganisation. Entscheidend ist, dass Risiken, Verantwortlichkeiten und Maßnahmen im Alltag steuerbar und überprüfbar sind.
- Klare Ziele: Sicherheitsziele und Geltungsbereiche sind aus den Unternehmenszielen abgeleitet.
- Eindeutige Verantwortung: Rollen, Befugnisse, Vertretungen und Eskalationswege sind geregelt.
- Gemeinsame Risikologik: Risiken werden nach einheitlichen Kriterien bewertet und priorisiert.
- Nachvollziehbare Entscheidungen: Maßnahmen, Budgets und akzeptierte Restrisiken werden dokumentiert.
- Abgestimmte Schutzmaßnahmen: Technik, Organisation, Personal und baulicher Schutz greifen ineinander.
- Funktionierende Schnittstellen: Security, ISMS, BCM sowie Notfall- und Krisenmanagement arbeiten koordiniert.
- Regelmäßige Erprobung: Übungen, Audits, Tests und Vorfälle führen zu konkreten Verbesserungen.
Sicherheitsmanagement im Zusammenspiel mit Corporate Resilience
Sicherheitsmanagement ist ein zentraler Bestandteil der Corporate Resilience. Seine präventiven und steuernden Aufgaben müssen mit den Disziplinen abgestimmt werden, die Informationen schützen, Betriebsunterbrechungen vorbereiten und eingetretene Ereignisse bewältigen.
Business Continuity Management
Sicherheitsmanagement reduziert Risiken für Personen, Standorte, Anlagen und weitere Werte. Business Continuity Management bereitet darauf vor, zeitkritische Produkte, Leistungen und Geschäftsprozesse trotz einer Unterbrechung fortzuführen oder wiederherzustellen.
NIS2 und KRITIS
Für betroffene Unternehmen entstehen zusätzliche Anforderungen an physische Resilienz beziehungsweise Cyber- und Informationssicherheit. Sicherheitsmanagement, ISMS, BCM sowie Notfall- und Krisenmanagement sollten deshalb nicht als voneinander getrennte Einzelprojekte aufgebaut werden.
Notfall- und Krisenmanagement
Tritt trotz Prävention ein schwerwiegendes Ereignis ein, übernehmen Notfallorganisation und Krisenstab die operative beziehungsweise strategische Bewältigung. Gemeinsame Alarmierungs-, Eskalations- und Kommunikationswege verbinden beide Systeme.
Orientierungsrahmen und Anforderungen
Für Sicherheitsmanagement gibt es keinen universellen Maßnahmenkatalog, der für jedes Unternehmen gleichermaßen passt. Anerkannte Rahmenwerke helfen jedoch dabei, Risiken systematisch zu steuern und bestehende Managementsysteme sinnvoll zu verbinden.
Die ISO 31000 beschreibt Grundsätze und Leitlinien für Risikomanagement. Der Enterprise-Security-Risk-Management-Ansatz von ASIS verbindet die Security-Praxis mit Unternehmensstrategie, priorisierten Schutzgütern und risikobasierten Entscheidungen. Für Informationssicherheit definiert die ISO/IEC 27001 Anforderungen an ein ISMS.
Je nach Betroffenheit sind außerdem gesetzliche oder regulatorische Vorgaben zu berücksichtigen. Das geltende KRITIS-Dachgesetz adressiert die physische Resilienz kritischer Anlagen. Das BSI-Gesetz enthält für wichtige und besonders wichtige Einrichtungen Anforderungen an das IT-Sicherheitsrisikomanagement. Welche Vorgaben im Einzelfall gelten, muss organisationsbezogen geprüft werden.
Sicherheitsmanagement in der Praxis
Sicherheitsmanagement muss zur Organisation, ihren Standorten und ihrer Risikolage passen. Die folgenden Projekte zeigen beispielhaft, wie Risikoanalyse, Schutzzonenkonzept, physische Wirksamkeitsprüfung und standortübergreifende Sicherheitsstandards in der Praxis zusammengeführt werden.
Sicherheitsstrategie und Schutzzonenkonzept
Physischer Penetrationstest an einem Campus-Standort
Standortübergreifende Standards für physische Sicherheit
Häufige Fragen zum Sicherheitsmanagement
Sicherheitsmanagement ist der dauerhafte organisatorische Rahmen für Ziele, Verantwortung, Risiken, Maßnahmen und Kontrolle. Ein Sicherheitskonzept beschreibt für einen definierten Geltungsbereich, welche Risiken bestehen, welche Schutzziele gelten und wie die erforderlichen Maßnahmen zusammenspielen.
Zu den Aufgaben gehören Sicherheitsstrategie und Governance, Schutzbedarfs- und Risikoanalysen, Entwicklung und Steuerung von Sicherheitskonzepten, Dienstleister- und Maßnahmensteuerung, Awareness sowie Kontrollen, Übungen, Audits und kontinuierliche Verbesserung.
Informationssicherheit ist ein eigenständiges Managementfeld mit engen Schnittstellen zur Corporate Security. Rollen, Risikokriterien, personelle und physische Kontrollen, Vorfallmanagement und Nachweise sollten abgestimmt werden. Ein physisches Sicherheitskonzept ersetzt jedoch kein ISMS; ein ISMS deckt umgekehrt nicht automatisch das gesamte physische Sicherheitsmanagement ab.
Ein sinnvoller Einstieg ist die Klärung von Geltungsbereich, Zielen, Schutzgütern und Verantwortlichkeiten. Anschließend werden bestehende Strukturen und Risiken bewertet, ein Zielbild entwickelt und priorisierte Maßnahmen mit Verantwortlichen und Terminen festgelegt.
Geeignet sind Kontrollen, Kennzahlen, Übungen, Audits, Vorfallauswertungen und autorisierte Penetrationstests. Die Prüfmethode muss zur jeweiligen Schutzfunktion passen. Feststellungen benötigen Prioritäten, Verantwortliche, Fristen und eine nachvollziehbare Nachverfolgung.
Die Leitung gibt Ziele und Rahmenbedingungen vor, stellt angemessene Ressourcen bereit und sorgt für klare Verantwortung. Wesentliche Sicherheitsrisiken, Prioritäten und Restrisiken müssen auf der dafür vorgesehenen Entscheidungsebene transparent behandelt werden.
Sicherheitsmanagement ist für Organisationen relevant, die Personen, Standorte, Anlagen, Informationen, Projekte oder zeitkritische Leistungen schützen müssen. Umfang und Formalisierung richten sich nach Schutzbedarf, Risikolage, Größe, Geschäftsmodell und anwendbaren Anforderungen.
Sicherheitsmanagement strukturiert weiterentwickeln
Sie möchten Ihre Sicherheitsorganisation einordnen, bestehende Konzepte weiterentwickeln oder die Wirksamkeit Ihrer Maßnahmen überprüfen? In einem kostenlosen und unverbindlichen Kickoff-Termin besprechen wir Ihre Ausgangssituation, den wichtigsten Handlungsbedarf und den passenden Einstieg.